Digitalni Masterclass: Kibernetska varnost za poslovodstvo: ali imate tveganja res pod nadzorom?
Kako lahko vodstvo vzpostavi učinkovit nadzor nad kibernetskimi tveganji, zaščiti ključne poslovne procese in okrepi odpornost organizacije.
Kibernetska varnost ni več zgolj odgovornost IT-ja. Je tudi odgovornost poslovodstva.
Digitalizacija, avtomatizacija, umetna inteligenca in povezanost oskrbnih verig podjetjem omogočajo hitrejše in učinkovitejše poslovanje. Hkrati pa povečujejo odvisnost od informacijskih sistemov, podatkov, dobaviteljev in digitalnih partnerjev. Zato kibernetska varnost ni več zgolj tehnično vprašanje. Postala je del upravljanja poslovnih tveganj, neprekinjenega poslovanja in odgovornega vodenja organizacije.
Danes ni več pr(a)vo vprašanje ali za kibernetsko varnost skrbi naš IT? Pravo vprašanje je ali ima poslovodstvo dovoj informacij, jasne odgovornosti in ustrezen nadzor, da lahko sprejema premišljene poslovne odločitve?
Tveganja niso več samo znotraj vašega podjetja
Podjetja danes delujejo v tesno povezanih poslovnih ekosistemih. Njihova odpornost zato ni odvisna samo od lastnih sistemov in zaposlenih, temveč tudi od dobaviteljev, partnerjev, ponudnikov storitev in drugih organizacij, s katerimi sodelujejo. Velikost podjetja ni več odločilna. Pomembno je, kakšno vlogo ima v oskrbni verigi in kako je povezano z drugimi. Mnogi odmevni incidenti niso bili posledica napada na največjo organizacijo, temveč na njen najšibkejši člen. Zato se mora poslovodstvo poleg lastnih tveganj zavedati tudi tveganj, ki izhajajo iz širšega poslovnega ekosistema.
Ali imate odgovore na vprašanja:
- Kateri procesi so za vase poslovanje res kritični?
- Kako dolgo lahko poslujete brez ključnih sistemov?
- Kakšna tveganja predstavljajo vaši dobavitelji in partnerji?
- Ali vodstvo prejema informacije, potrebne za kakovostno odločanje?
- Ali bi lahko dokazali, da imate ključna tveganja pod ustreznim nadzorom?
Če na katero od teh vprašanj nimate jasnega odgovora, je morda čas za sistematičen pregled pripravljenosti organizacije. Prav temu je namenjena delavnica Digitalni Masterclass: Kibernetska varnost za poslovodstvo: ali imate tveganja res pod nadzorom?
Kaj mora vodstvo vedeti, spremljati in zahtevati?
Poslovodstvu ni treba poznati tehničnih podrobnosti informacijskih sistemov. Mora pa razumeti:
- katera tveganja lahko vplivajo na poslovanje,
- kateri procesi in sistemi so za organizacijo kritični,
- katere informacije mora redno prejemati,
- kako preverjati pripravljenost organizacije in oskrbne verige in
- kako zagotoviti ustrezen nadzor nad tveganji.
Delavnica je zasnovana tako, da kibernetsko varnost prevede iz tehničnega v poslovni jezik ter pomaga vzpostaviti skupno razumevanje med poslovodstvom in strokovnimi sodelavci, ki skrbijo za informacijsko varnost. Poudarek ni na tehnologiji, temveč na odgovornostih, odločanju, obvladovanju tveganj in učinkovitem sodelovanju pri zagotavljanju odpornosti organizacije.
Kaj boste pridobili?
Po delavnici boste:
- bolje razumeli svojo vlogo in odgovornost pri upravljanju digitalnih tveganj,
- znali oceniti, ali ima organizacija ključna tveganja pod ustreznim nadzorom,
- vedeli, katere informacije in poročila morate zahtevati od IT-ja in/ali zunanjih izvajalcev,
- lažje prepoznali tveganja v oskrbni verigi,
- pridobili praktična priporočila za krepitev odpornosti organizacije.
Odšli boste z jasnejšo sliko o tem, kje so največje vrzeli in katere ukrepe je smiselno nasloviti najprej.
Program
Na delavnici boste izvedeli, kako lahko vodstvo učinkovito upravlja kibernetska tveganja, vzpostavi ustrezen nadzor, sprejema premišljene odločitve ter krepi odpornost organizacije na sodobne kibernetske grožnje. Predavanje bo predstavilo ključne odgovornosti vodstva, dobre prakse upravljanja in strateški pomen kibernetske varnosti za uspešno poslovanje.
-
Ali imamo digitalna tveganja pod nadzorom?
Digitalizacija prinaša večjo učinkovitost, hkrati pa povečuje odvisnost od informacijskih sistemov, podatkov in povezanih poslovnih partnerjev.
• Kako so se spremenila poslovna tveganja v digitalnem okolju?
• Zakaj velikost podjetja ni več odločilni dejavnik izpostavljenosti?
• Kako digitalna povezanost vpliva na odpornost organizacije?
• Kakšne so lahko poslovne posledice motenj ključnih sistemov in procesov?
• Katera vprašanja si mora zastaviti poslovodstvo? -
Kaj mora poslovodstvo vedeti, spremljati in zahtevati?
Kibernetska varnost ni področje, ki ga lahko vodstvo v celoti prenese na IT. Obravnavali bomo:
• vlogo in odgovornosti poslovodstva,
• katere informacije potrebuje vodstvo za kakovostno odločanje,
• katere kazalnike in poročila je smiselno spremljati,
• kako vzpostaviti učinkovit nadzor nad tveganji,
• kako preveriti pripravljenost organizacije,
• katera vprašanja zastaviti IT-ju, zunanjim izvajalcem in partnerjem. -
Oskrbovalna veriga kot nova točka tveganja
Danes organizacije niso več izolirani sistemi. Njihova odpornost je vse bolj odvisna tudi od dobaviteljev, partnerjev in ponudnikov storitev. V tem sklopu bomo pogledali:
• zakaj so oskrbovalne verige vse pogostejša tarča napadalcev,
• kako lahko manjši partner postane vstopna točka za večjo organizacijo,
• katera tveganja izhajajo iz povezanih informacijskih sistemov,
• kako ocenjevati pripravljenost dobaviteljev in partnerjev,
• kaj od organizacij vse pogosteje pričakujejo kupci in poslovni partnerji.
Ključno vprašanje: kako dobro poznamo tveganja svojih poslovnih partnerjev? -
Kako preveriti pripravljenost organizacije?
Na praktičnem primeru bomo preverili, kako se odločitve poslovodstva odražajo v dejanski odpornosti organizacije. Skupaj bomo analizirali:
• kako ugotoviti, ali so odgovornosti jasno določene,
• kako preveriti pripravljenost ključnih procesov;
• kako oceniti sposobnost organizacije za neprekinjeno poslovanje,
• katere informacije morajo biti vodstvu vedno na voljo,
• kako prepoznati najpogostejše vrzeli, še preden postanejo problem.
Glavni namen: odgovoriti, ali smo pripravljeni na motnje v poslovanju ali to zgolj domnevamo?
Z vami bo:
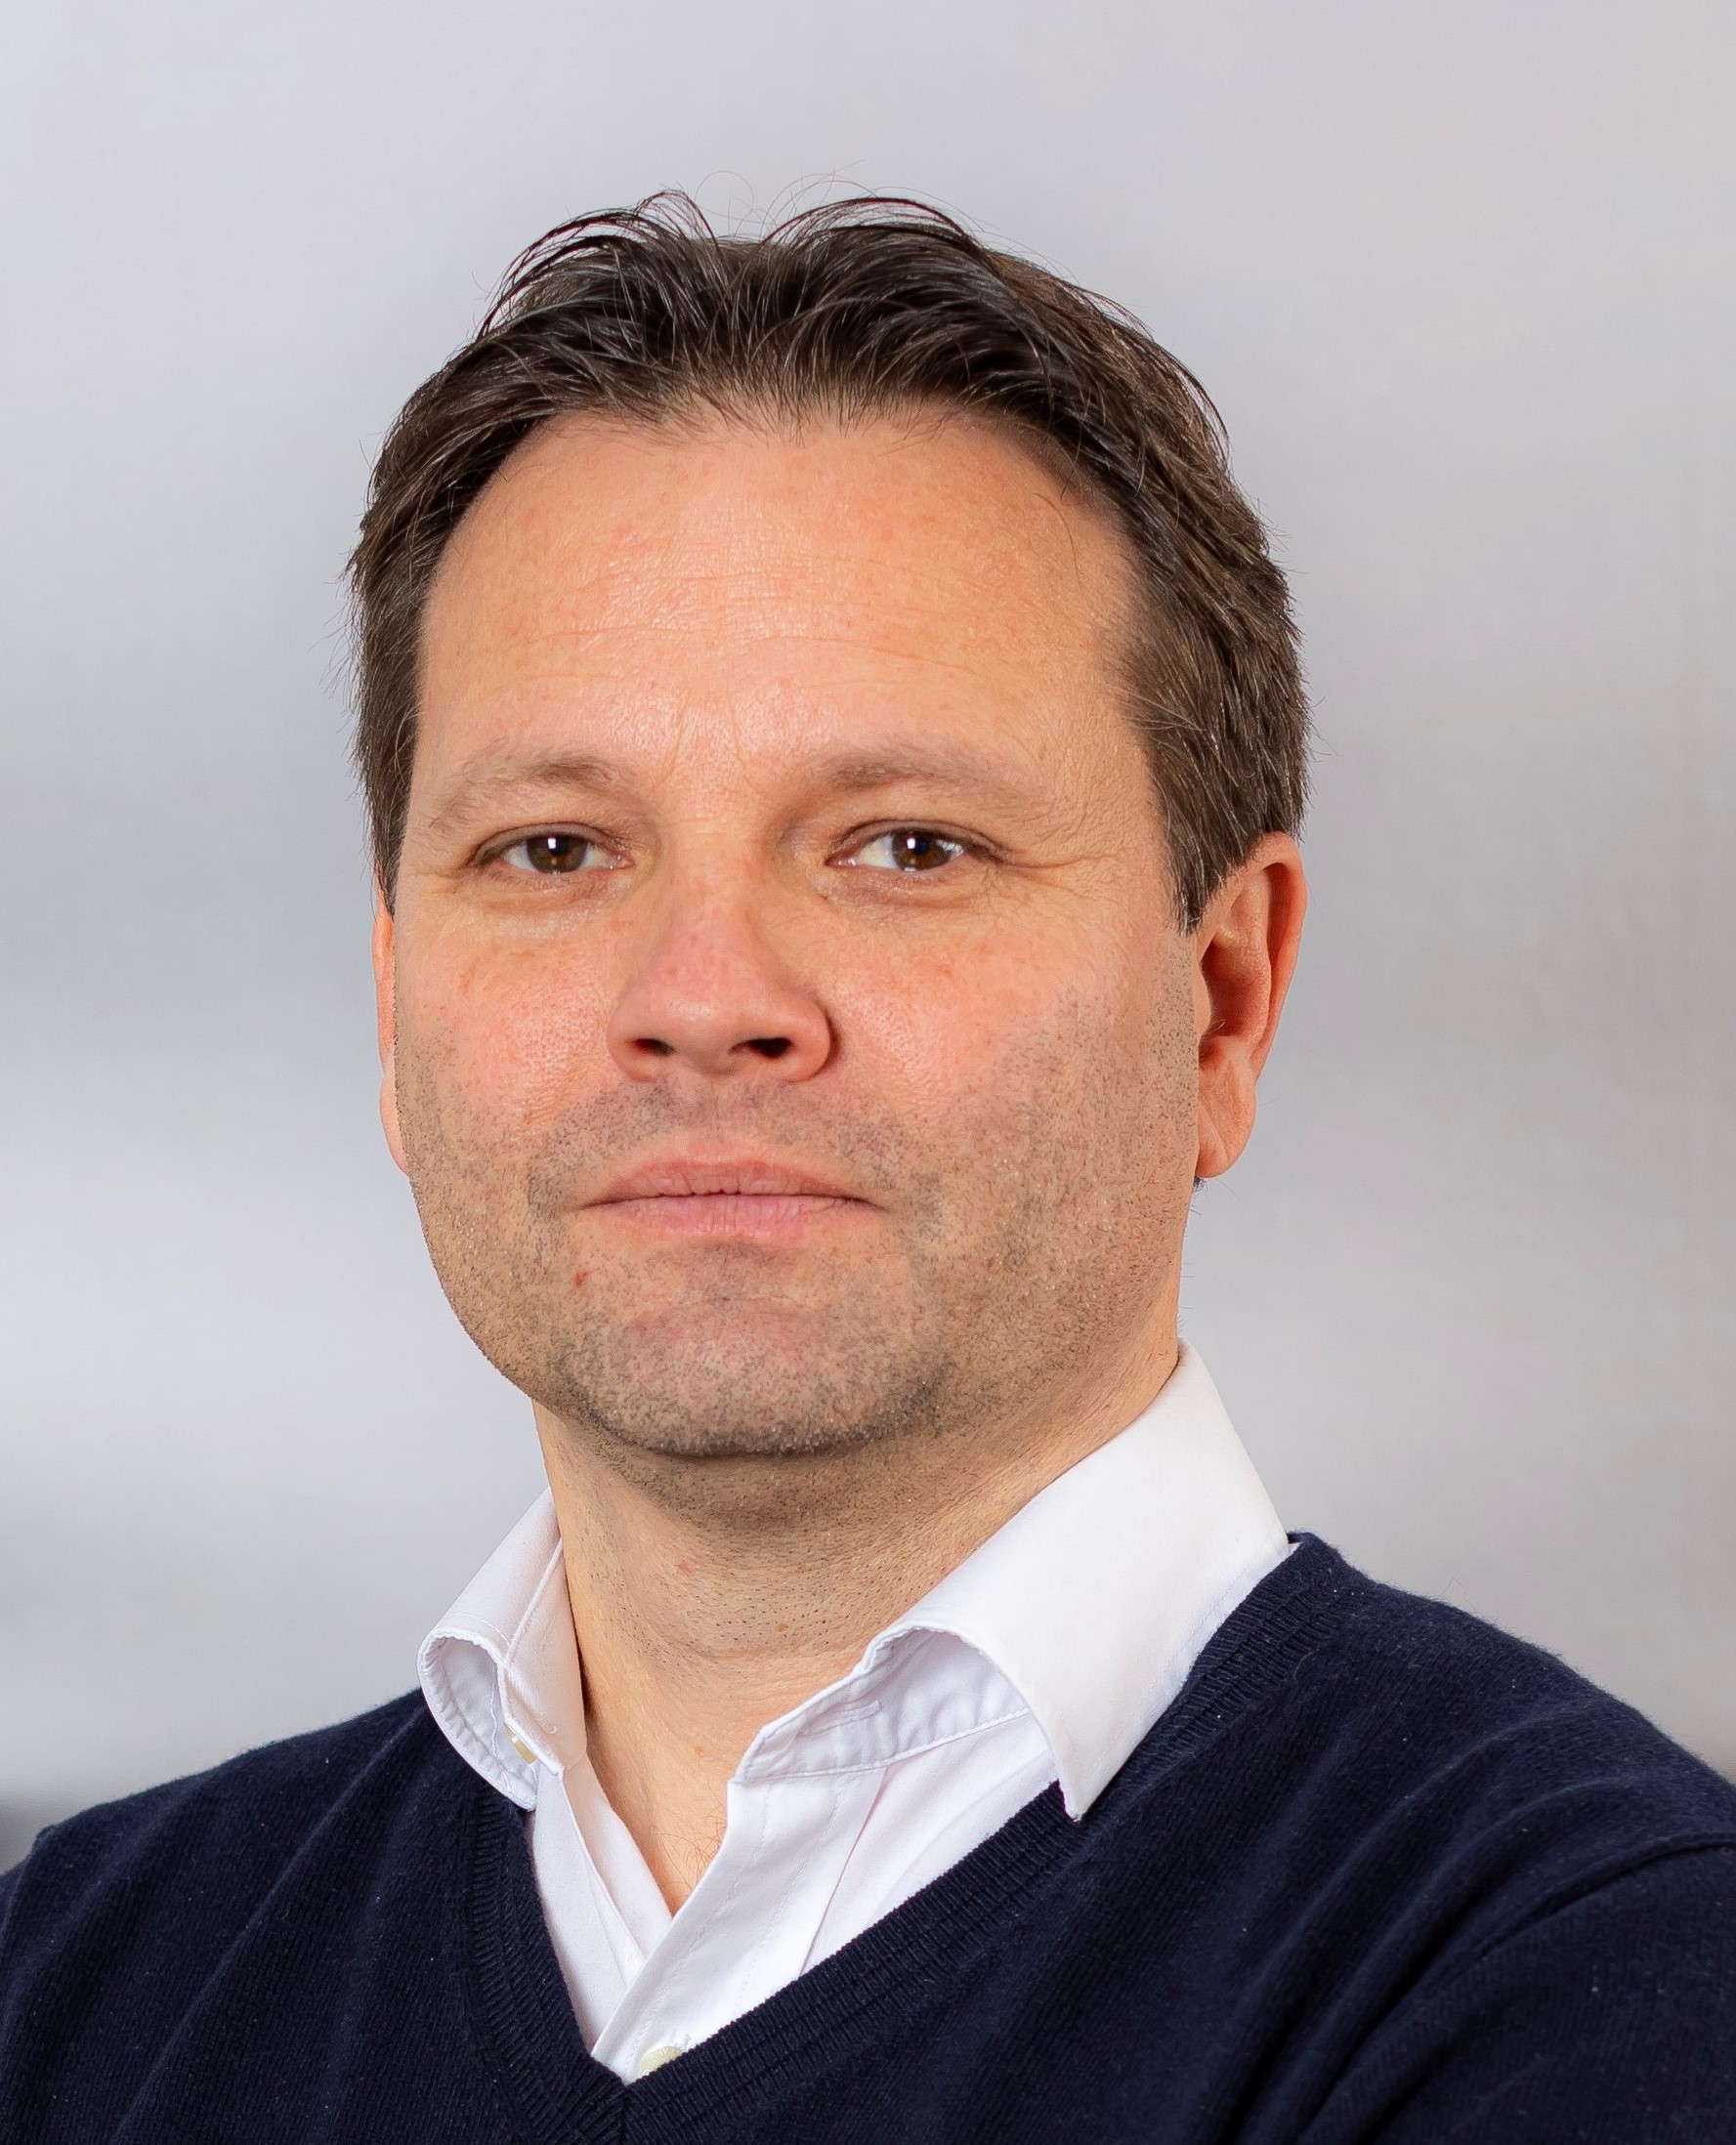
dr. Gregor Veselko, poslovni voditelj z več kot 25 leti izkušenj na vodstvenih položajih v mednarodnem poslovnem okolju.
Vodstvene funkcije je opravljal v družbah Actual I.T., Luka Koper in Intereuropa, zato področja kibernetske varnosti ne obravnava zgolj kot tehnološko vprašanje, temveč skozi odgovornost poslovodstva, upravljanje poslovnih tveganj, neprekinjeno poslovanje in delovanje oskrbnih verig.
Danes se osredotoča na področja kibernetske varnosti, upravljanja poslovnih tveganj in korporativnega upravljanja. Doktoriral je s področja logistike in upravljanja oskrbnih verig, svoje znanje pa je nadgrajeval tudi na Harvard University in The Hong Kong Polytechnic University.
Njegova posebna vrednost je sposobnost povezovanja treh pogledov, ki so pri obravnavi kibernetske varnosti redko združeni:
- pogled poslovodstva in strateškega odločanja,
- razumevanje kibernetskih tveganj in informacijske varnosti,
- poznavanje logistike, oskrbnih verig in njihove digitalne povezanosti.
Prav zato delavnica ne obravnava kibernetske varnosti zgolj kot IT izziva, temveč kot vprašanje poslovne odpornosti, učinkovitega upravljanja tveganj in sodelovanja med vodstvom ter strokovnimi ekipami.
Komu je delavnica namenjena?
Delavnica je namenjena vodstvenim in strokovnim kadrom, ki skupaj odločajo o varnem, zanesljivem in neprekinjenem poslovanju organizacije. Še posebej priporočamo udeležbo:
- članom poslovodstva,
- direktorjem poslovnih področij,
- vodjem logistike in oskrbovalnih verig,
- vodjem IT-ja,
- odgovornim za informacijsko oziroma kibernetsko varnost,
- odgovornim za upravljanje tveganj in neprekinjeno poslovanje,
- vodjem digitalizacije in poslovne transformacije.
Za udeležbo ni potrebno tehnično predznanje ali poznavanje zakonodaje. Ključna vrednost delavnice je vzpostavljanje skupnega jezika med poslovodstvom in strokovnimi ekipami. Organizacije namreč največkrat ne potrebujejo več tehničnih podrobnosti, temveč boljše razumevanje, jasne odgovornosti in učinkovito komunikacijo med tistimi, ki sprejemajo odločitve, in tistimi, ki skrbijo za njihovo izvedbo.
Zakaj se udeležiti?
Ker je o pripravljenosti podjetja bolje razpravljati pred incidentom kot med njim. Na delavnici boste:
- dobili poslovni in ne tehnični pogled na kibernetsko varnost,
- preverili pripravljenost svoje organizacije,
- bolje razumeli svoje odgovornosti,
- izmenjali izkušnje z udeleženci
- določili prve izvedljive ukrepe za svoje podjetje.
Kotizacija in prijava
Kotizacija za udeležbo je 120,00 €. Vključuje udeležbo na delavnici, osvežilno pijačo in kavo/čaj med odmorom. V navedene cene kotizacij DDV ni vključen.
Člani Slovenskega logističnega združenja koristite popust glede na paket članstva za leto 2026:
- osnovni paket (Basic): 60 % popust (48,00 € + DDV)
- napredni paket (Advance): 80 % popust (24,00 € + DDV)
- Ekskluzivni paket (Exclusive): brezplačna udeležba
Več o članskih paketih in ugodnostih
Člani lahko paket članstva kadar koli spremenite oz. nadgradite, tudi med letom. Če še niste člani, se lahko včlanite zdaj in že ob prijavi na SLZ Digitali Masterclass izkoristite ugodnosti. Novim članom so bo včlanitvi do konca septembra prizna 50-odstotni popust na članarino za izbrani paket, ki velja do konca leta 2026.
Prijave zbiramo do zasedenosti mest oz. najkasneje dva dni pred izvedbo dogodka izključno prek spodnjega prijavnega obrazca.
V primeru odjave, le to pošljite najkasneje tri delovne dni pred delavnico na info@slz.si. V primeru kasnejše odjave in/ali neudeležbe se zaračuna kotizacija v celoti.
Informacije
Kraj: Gospodarska zbornica Slovenije
Naslov: Dimičeva ulica 13 , 1000 Ljubljana
Začetek: 21.10.2026 ob 15:00
Konec: 21.10.2026 ob 18:00


